Tại sao phải cập nhật WordPress và plugin: Rủi ro bảo mật khi website 'ngủ quên'
Website chạy ổn cả năm không có nghĩa là an toàn. Lỗ hổng plugin bị khai thác ra sao, quy trình cập nhật an toàn từng bước, và những plugin nên gỡ bỏ hẳn.
31 tháng 10, 2026 · Kiến Web
Website của bạn chạy ổn suốt một năm nay. Không ai báo lỗi, khách vẫn gọi điện, nên cũng chẳng có lý do gì để đăng nhập vào trang quản trị. Với nhiều chủ doanh nghiệp, im lặng là dấu hiệu mọi thứ đang tốt.
Với phần mềm website thì không hẳn. Một website WordPress không được đụng đến trong một năm không "đứng yên ở trạng thái an toàn của năm ngoái" — nó đứng yên cùng với những lỗ hổng mà cả thế giới đã biết từ lâu.
Bài này giải thích ba việc: lỗ hổng từ plugin lỗi thời bị khai thác như thế nào, quy trình cập nhật an toàn để không làm vỡ website đang chạy, và những plugin bạn nên gỡ hẳn thay vì giữ lại cho chắc. Đây là bài thứ tư trong loạt bài về hạ tầng website, sau hosting và tên miền và Core Web Vitals.
Website "ngủ quên" không giữ nguyên mức an toàn của ngày đầu
Mỗi bản cập nhật plugin đều đi kèm một ghi chú thay đổi. Khi bản vá đó là bản vá bảo mật, lỗ hổng được vá cũng được công bố công khai — kèm mô tả phiên bản nào dính, nằm ở chức năng nào.
Đó là cách ngành bảo mật vận hành, và nó hợp lý: người dùng cần biết để cập nhật. Nhưng nó cũng có nghĩa là từ thời điểm công bố, bất kỳ ai cũng biết chính xác website nào đang chạy phiên bản cũ thì có thể bị tấn công theo cách nào.
Nói cách khác, câu hỏi "cập nhật WordPress và plugin tại sao quan trọng" có một câu trả lời ngắn: vì không cập nhật không phải là giữ nguyên hiện trạng, mà là công khai giữ lại một cánh cửa đã có người chỉ đường đến tận nơi.
Rủi ro hầu như không nằm ở WordPress, mà ở plugin
Đây là điểm nhiều chủ doanh nghiệp hiểu ngược. WordPress thường bị mang tiếng "không an toàn", nhưng số liệu nói khác.
Theo báo cáo State of WordPress Security in 2026 của Patchstack, trong năm 2025 hệ sinh thái WordPress ghi nhận 11.334 lỗ hổng mới, tăng 42% so với năm trước. Phân bổ như sau:
| Nơi phát hiện lỗ hổng | Tỉ lệ |
|---|---|
| Plugin | 91% |
| Theme (giao diện) | 9% |
| Bản thân WordPress (core) | 6 lỗ hổng, đều ở mức ưu tiên thấp |
Phần lõi WordPress được một đội ngũ lớn bảo trì và vá rất nhanh. Rủi ro thực sự đến từ những thứ được cài thêm vào — và một website doanh nghiệp bình thường thường có 15–30 plugin như vậy.
Hai chi tiết nữa trong cùng báo cáo đáng để bạn lưu ý:
- Plugin trả phí không tự động an toàn hơn plugin miễn phí. Nhóm plugin trả phí hoặc freemium chiếm 29% số báo cáo lỗ hổng, và 76% lỗ hổng trong nhóm này có thể khai thác được trong tấn công thật.
- 46% lỗ hổng chưa có bản vá vào thời điểm được công bố. Nghĩa là có những lúc cập nhật không giải quyết được vấn đề, và cách xử lý duy nhất là tạm gỡ plugin đó ra.
Một plugin lỗi thời bị khai thác như thế nào
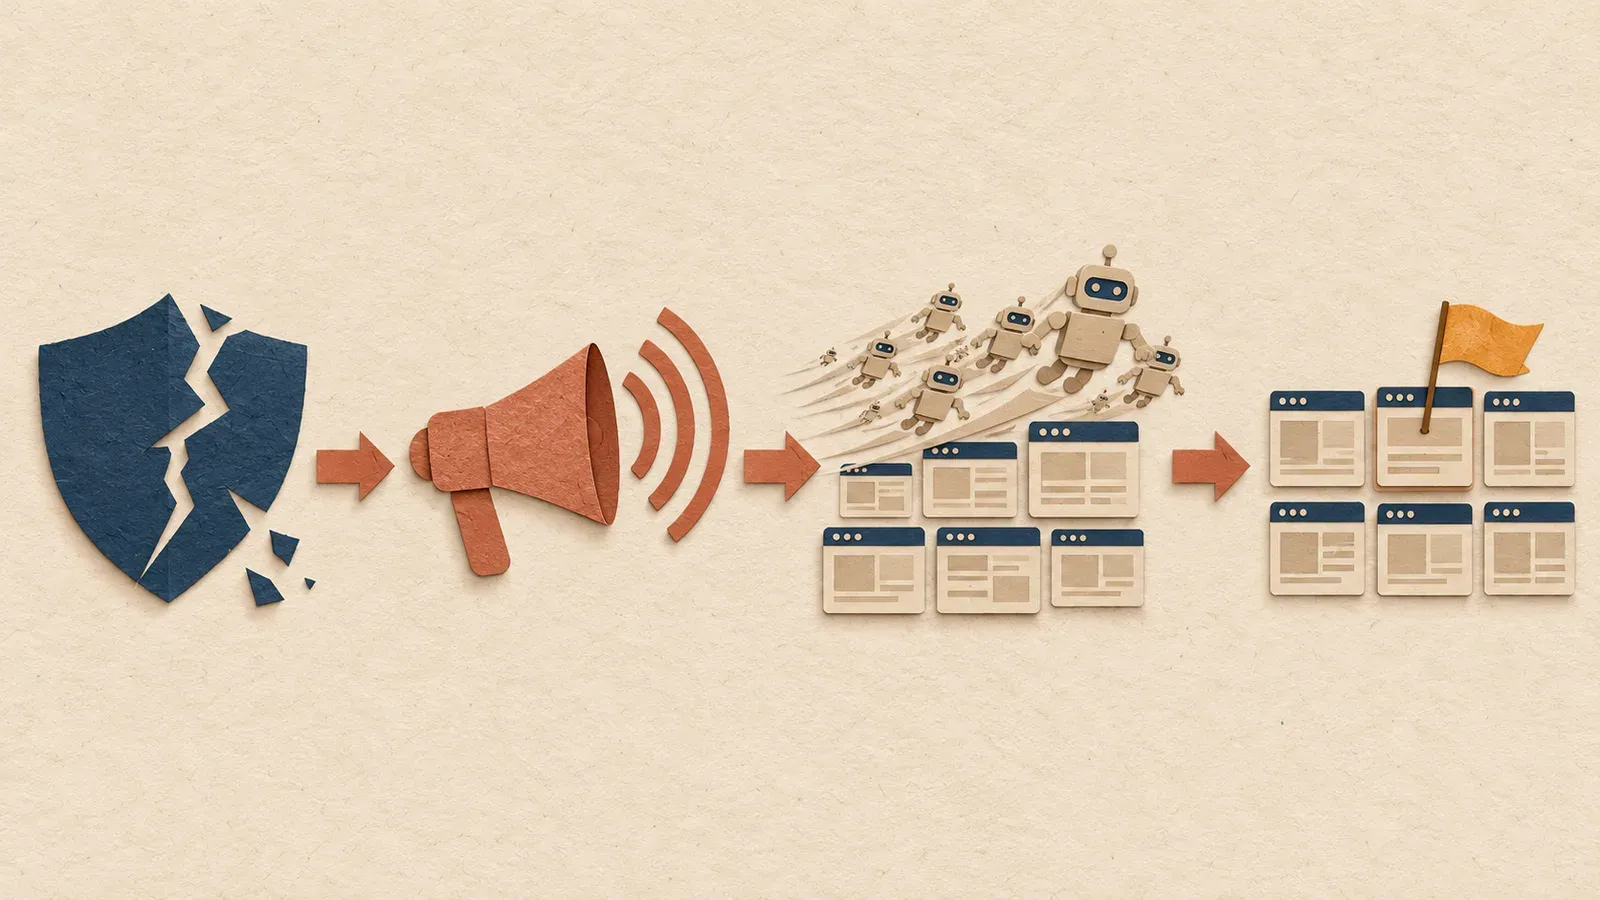
Bạn không cần biết lập trình để hiểu chuỗi sự việc này. Nó gần như luôn diễn ra theo bốn bước:
- Một lỗ hổng trong plugin được phát hiện, tác giả phát hành bản vá.
- Chi tiết lỗ hổng được công bố công khai: phiên bản nào dính, nằm ở đường dẫn nào.
- Các nhóm tấn công viết công cụ quét tự động, rà hàng triệu website để tìm xem website nào còn chạy phiên bản cũ.
- Website nào khớp thì bị khai thác — thường là cài một đoạn mã cửa hậu để quay lại sau.
Hai điều quan trọng ở đây.
Thứ nhất, không ai nhắm vào riêng bạn. Suy nghĩ "website tôi nhỏ, chẳng ai thèm hack" hiểu sai bản chất vấn đề. Công cụ quét không phân biệt website bán phở với website tập đoàn — nó chỉ tìm dấu hiệu của một plugin phiên bản cũ. Website nhỏ dính nhiều hơn vì ít được bảo trì hơn.
Thứ hai, khoảng thời gian an toàn rất ngắn. Vẫn theo Patchstack, với những lỗ hổng bị khai thác diện rộng, thời gian trung vị từ lúc công bố đến lúc bị khai thác hàng loạt là 5 giờ. Khoảng một nửa số lỗ hổng tác động cao bị khai thác trong vòng 24 giờ.
Nhưng "cũ" không có nghĩa là "hết nguy hiểm". Tháng 10/2024, hai plugin GutenKit và Hunk Companion phát hành bản vá cho lỗi cho phép cài plugin từ xa mà không cần đăng nhập. Gần một năm sau, trong hai ngày 8 và 9/10/2025, Wordfence chặn hơn 8,7 triệu lượt tấn công khai thác đúng hai lỗ hổng đã có bản vá từ một năm trước. Những website dính đòn là những website chưa bấm nút cập nhật suốt 12 tháng.
Cũng đừng trông chờ hosting lo hộ: Patchstack đo thử các lớp phòng thủ sẵn có của nhà cung cấp hosting và thấy chúng chỉ chặn được 12–26% số đợt tấn công nhắm vào lỗ hổng WordPress.
Chuyện gì thực sự xảy ra sau đó
Website bị khai thác hiếm khi "sập" theo kiểu dễ thấy. Kẻ tấn công muốn dùng website của bạn càng lâu càng tốt, nên dấu hiệu thường âm thầm:
- Website bị chèn thêm hàng trăm trang quảng cáo cờ bạc, thuốc, cá độ — bạn không thấy, nhưng Google thấy.
- Khách mở link trên điện thoại thì bị chuyển sang một trang lạ, còn bạn mở trên máy tính thì vẫn bình thường.
- Tên miền của bạn bị dùng để gửi thư rác, kéo theo email công ty rơi vào hộp spam của khách.
- Google gắn cảnh báo "trang web này có thể gây hại" trước khi khách kịp vào.
- Nhà cung cấp hosting tạm khoá tài khoản vì website phát tán mã độc hoặc chiếm tài nguyên.
- Dữ liệu từ form liên hệ, đơn đặt hàng, danh sách khách hàng bị lấy đi.
Chi phí dọn dẹp một website đã bị chiếm luôn cao hơn chi phí bảo trì định kỳ, vì bạn phải trả cho cả việc tìm xem mã độc còn sót ở đâu. Nhưng phần tốn kém nhất thường không phải tiền sửa, mà là quãng thời gian website không bán được hàng — vấn đề đã bàn trong bài về uptime website.
Cập nhật an toàn: năm bước thay vì bấm bừa
Nỗi sợ chính đáng của nhiều chủ website là "cập nhật xong website vỡ giao diện". Chuyện đó có xảy ra thật, nhất là với các plugin dựng trang. Cách xử lý không phải là ngừng cập nhật, mà là cập nhật theo trình tự.
- Sao lưu trước, và kiểm tra bản sao lưu phục hồi được. Một bản sao lưu chưa bao giờ thử phục hồi chỉ là một tập tin, chưa phải một phương án dự phòng. Cách thiết lập sao lưu tự động nằm trong bài backup website.
- Cập nhật thử trên bản sao (staging) nếu website có chức năng quan trọng. Staging là một bản sao của website chạy ở địa chỉ riêng, khách không thấy. Bạn cập nhật ở đó trước, hỏng thì xoá đi làm lại. Hầu hết hosting tử tế đều có sẵn chức năng tạo staging chỉ bằng vài cú nhấp. Website chỉ giới thiệu doanh nghiệp thì có thể bỏ qua bước này; website có giỏ hàng, đặt lịch hay thanh toán thì không nên.
- Cập nhật theo nhóm nhỏ, không bấm "Update all" một lượt. Thứ tự hợp lý: WordPress trước, rồi plugin, rồi theme. Cập nhật vài plugin một lần, tải lại trang sau mỗi nhóm — nếu có gì hỏng, bạn biết ngay thủ phạm là nhóm nào.
- Kiểm tra lại những trang quan trọng nhất. Trang chủ, trang dịch vụ hoặc sản phẩm, form liên hệ, giỏ hàng hoặc đặt lịch. Kiểm tra cả trên điện thoại, vì lỗi giao diện sau cập nhật rất hay chỉ xuất hiện ở bản mobile.
- Ghi lại ngày cập nhật. Một dòng trong file ghi chú là đủ. Nó giúp bạn biết lần sau cần cập nhật khi nào, và giúp tìm nguyên nhân nếu vài ngày sau có lỗi lạ.
Chọn thời điểm cũng quan trọng không kém: đừng cập nhật vào tối thứ Sáu, trước kỳ nghỉ dài, trước đợt khuyến mãi hay ngay trước ngày bật quảng cáo. Hãy cập nhật vào lúc bạn còn ngồi đó để kiểm tra.
Có nên bật tự động cập nhật?
WordPress cho phép bật tự động cập nhật cho từng plugin từ phiên bản 5.5: vào màn hình Plugins, mỗi plugin có cột "Automatic update" với liên kết bật/tắt, và bạn có thể chọn nhiều plugin rồi bật hàng loạt bằng bulk action. Hệ thống kiểm tra hai lần mỗi ngày và gửi email báo cho bạn sau khi cập nhật (tài liệu wordpress.org).
Với phần lõi WordPress, các website cài trước phiên bản 5.6 mặc định chỉ tự cập nhật bản vá nhỏ; website cài mới từ 5.6 trở đi mặc định tự cập nhật cả bản lớn (tài liệu dành cho quản trị viên). Nếu website của bạn đã chạy vài năm, nhiều khả năng nó vẫn ở chế độ cũ.
Bật tự động đến đâu thì hợp lý còn tuỳ loại plugin:
| Nhóm plugin | Tự động cập nhật | Lý do |
|---|---|---|
| Plugin bảo mật, chống spam, SEO, công cụ nhỏ | Nên bật | Hầu như không đụng tới giao diện, trong khi lợi ích vá nhanh rất lớn |
| Plugin dựng trang, theme builder | Nên cập nhật tay | Đây là nhóm hay gây vỡ bố cục nhất |
| Plugin gắn với doanh thu: thanh toán, đặt lịch, giỏ hàng | Nên cập nhật tay, có kiểm tra lại | Lỗi ở đây làm mất đơn chứ không chỉ xấu giao diện |
| Plugin đã ngừng phát triển | Không bật | Không còn bản cập nhật để nhận; việc cần làm là gỡ bỏ |
Một lưu ý quan trọng: tự động cập nhật không thay thế sao lưu tự động. Bật auto-update trên một website không có bản sao lưu là bỏ luôn đường lui. Hai thứ này phải đi cùng nhau.
Plugin nào nên gỡ bỏ để giảm rủi ro
Nguyên tắc chung: mỗi plugin là một cánh cửa. Website càng ít cửa thì càng ít chỗ phải canh. Năm nhóm dưới đây nên bị loại khỏi website của bạn:
1. Plugin không còn dùng đến — xoá hẳn, đừng chỉ tắt. Đây là điểm bị hiểu nhầm nhiều nhất. Khi bạn deactivate một plugin, WordPress ngừng nạp mã của nó, nhưng toàn bộ tập tin vẫn nằm nguyên trong thư mục wp-content/plugins. Nhiều lỗ hổng nằm ở một tập tin PHP có thể gọi thẳng bằng đường dẫn, không cần plugin đang bật. Đã không dùng thì xoá.
2. Plugin trùng chức năng. Hai plugin SEO, hai plugin tạo form, hai plugin cache cùng chạy vừa làm chậm website vừa nhân đôi rủi ro. Giữ lại một cái.
3. Plugin đã bị bỏ rơi. Vào trang của plugin trên thư viện WordPress.org và xem lần cập nhật cuối. Nếu thư viện hiển thị cảnh báo plugin "chưa được kiểm thử với 3 phiên bản WordPress gần nhất", hoặc trang plugin đã bị đóng, hãy coi đó là tín hiệu rõ ràng để tìm phương án thay thế. Một plugin bị bỏ rơi không có ai phát hành bản vá khi lỗ hổng xuất hiện.
4. Plugin trả phí đã hết hạn bản quyền. Plugin vẫn chạy, nhưng thường không còn nhận bản cập nhật. Hoặc gia hạn, hoặc thay thế — đừng để nguyên đó.
5. Plugin bẻ khoá tải từ nguồn lạ. Các bản "nulled" miễn phí của plugin trả phí thường được phát tán kèm mã độc cài sẵn. Đây không phải rủi ro cập nhật nữa, mà là tự mình mời kẻ tấn công vào nhà.
Cách rà soát trong khoảng mười lăm phút: mở danh sách plugin, với từng cái hỏi ba câu — website có thật sự cần nó không, lần cập nhật gần nhất của nó là khi nào, và nếu gỡ đi thì mất chức năng gì. Cái nào không trả lời được câu đầu tiên thì nên ra đi.
Lịch bảo trì tối thiểu cho một website doanh nghiệp nhỏ
Với hầu hết SME, phần khó không nằm ở kỹ thuật mà ở chỗ nhớ làm đều. Một lịch đơn giản như sau đã đủ cho phần lớn website giới thiệu doanh nghiệp:
- Hàng tuần: đọc email thông báo cập nhật, mở website xem còn chạy bình thường không.
- Hàng tháng: cập nhật có kiểm tra theo năm bước ở trên, kiểm tra bản sao lưu mới nhất phục hồi được, rà nhanh plugin không còn dùng.
- Hàng quý: rà soát toàn bộ danh sách plugin theo năm nhóm ở trên, xoá các tài khoản quản trị không còn ai dùng, kiểm tra chứng chỉ SSL còn hạn và tốc độ tải trang.
Danh sách đầy đủ hơn cho phần bảo mật nằm ở bài checklist bảo mật website cơ bản.
Nếu bạn không muốn tự làm việc này
Toàn bộ quy trình trên không khó, nhưng nó đòi hỏi một người nhớ làm và có đủ bình tĩnh khi bản cập nhật gây lỗi. Nếu trong doanh nghiệp không có ai nhận phần đó, việc bảo trì sẽ rơi vào trạng thái "để hôm nào rảnh" — và một năm sau website lại rơi đúng vào tình huống đầu bài.
Khi đó có hai hướng: thuê một người hoặc một đơn vị bảo trì theo tháng, hoặc chọn mô hình website mà bên cung cấp chịu trách nhiệm vận hành luôn. Dịch vụ website vận hành trọn gói của Kiến Web đi theo hướng thứ hai: cập nhật, sao lưu và theo dõi là phần việc của chúng tôi, bạn không phải nhớ. Bài website vận hành trọn gói là gì mô tả rõ mô hình này bao gồm và không bao gồm những gì.
Nếu doanh nghiệp bạn đã có người phụ trách kỹ thuật, hoặc website chạy trên nền tảng khác WordPress, thì bài này vẫn hữu ích ở phần quy trình, còn dịch vụ thì chưa chắc cần thiết.
Bước tiếp theo
Hôm nay, hãy mở trang quản trị website và ghi lại hai con số: website đang cài bao nhiêu plugin, và bao nhiêu bản cập nhật đang chờ. Nếu con số thứ hai lớn hơn 0 và bạn không nhớ lần cập nhật gần nhất là khi nào, hãy bắt đầu từ bước 1 — sao lưu — rồi làm tiếp bốn bước còn lại trong một buổi.
Nếu bạn chưa chắc website của mình đang được ai bảo trì, liên hệ Kiến Web để được xem qua hiện trạng và nhận gợi ý cụ thể cho trường hợp của bạn.